Saltar al contenido

Ciudadanía digital, privacidad y seguridad

Campaña “Reinventando el olvido en internet”

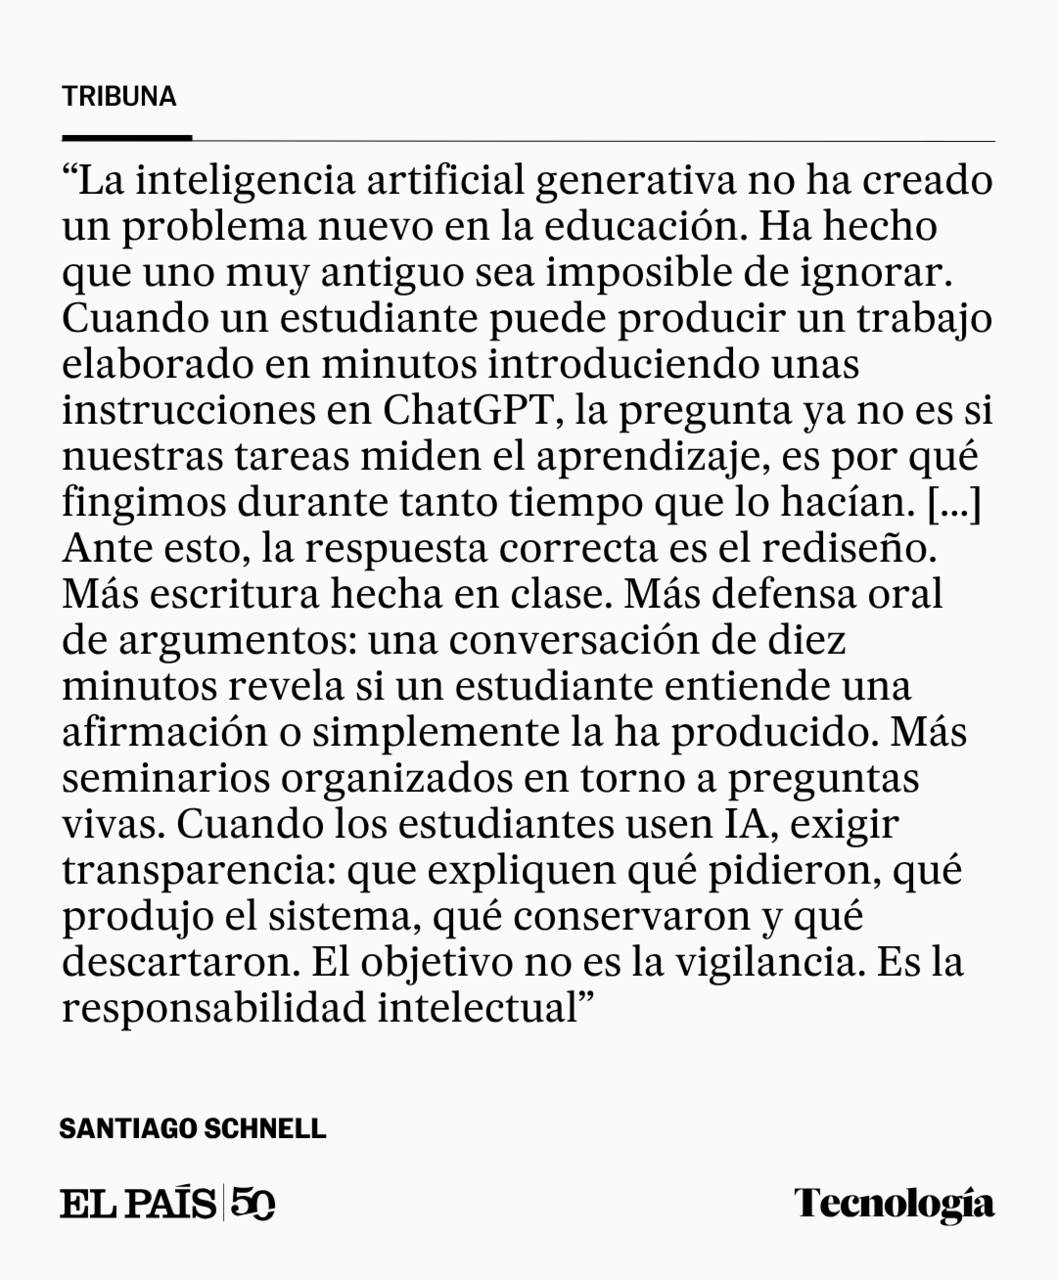
El uso de tecnología no exime de responsabilidad intelectual

En estos días alcancanzó notoriedad en las redes el caso de la publicación de un libro en formato papel sobre Derecho, escrito por profesionales del area, que incluye párrafos en los que se evidencia el uso de inteligencia artificial en la elaboración del texto.  Frases como «Si quieres te lo separo en párrafos…» o «Te gustaría profundizar en…», típicos en el uso de IA para la elaboración de textos, quedaron impresos en el papel y detonaron las redes con comentarios de lo más variados, algunos acusando y otros justificando a los autores una vez hecho público el caso.

El uso de distintas fuentes no es extraño, claro, en un trabajo de investigación. Para estos jóvenes abogados autores del texto, a la multitud de libros, artículos y otras medios de referencia existentes y a la mano, se les suma la que se ha convertido en la herramienta de consulta por excelencia en este primer cuarto de siglo, la Inteligencia Artificial. 

Pero intuímos que el problema de base no es haber dejado esos párrafos allí, sino la falla de varios de los actores que tomaron parte de la publicación. Es decir, la responsabilidad intelectual -o la falta de ella- más allá de la herramienta elegida para la tarea.

Primeramente, la lectura y relectura por parte de los autores mismos. Luego, el pase de manos a la Editorial, con sus editores y correctores. Sigue la prueba de galera, es decir la maqueta del texto para un último contro de calidad.

Toda esa cadena falló.

Luego, el o los prologuistas: ¿escribieron sobre lo que no leyeron? ¿también pasaron por alto la referencia de la IA?

Este caso, que no es el único, es usado por algunos comentaristas y críticos, ya sea adrede o involuntariamente, para confundir más aun al observador desprevenido con opiniones que mezclan el uso lícito de una herramienta tecnológica novedosa -y sus conflictos aún irresueltos- con la necesaria responsabilidad intelectual al momento de su utilización.

Culpar a la tecnología es un error, porque la IA, como toda tecnología, necesita de la educación y el control humano.


Fuente de la imagen: CincoDías
Si te parece que este contenido suma, te invitamos a compartirlo

Podrían obligar a la IA de Google a chequear sus fuentes… como a cualquier humano

Un fallo en Munich cuestiona la protección legal tradicional de los buscadores con IA. Google apelará el fallo, que trata AI Overviews como contenido propio de la compañía.

El fallo, dictado a fines de mayo, sostiene que AI Overviews produce declaraciones “independientes, nuevas y sustantivas”, por lo que no puede ser tratado del mismo modo que un resultado tradicional de búsqueda que solo remite a contenido de terceros.

El recurso contra Google fue interpuesto por dos empresas editoriales de Munich. Según la denuncia, AI Overviews vinculó sus nombres con estafas, trampas de suscripción y prácticas comerciales dudosas. Esas afirmaciones no aparecían en las fuentes citadas por el propio resumen generado por IA. El sistema habría confundido a las demandantes con competidores que sí estaban asociados con prácticas cuestionables.

Google confirmó el 12 de junio que apelará la decisión. La empresa sostuvo que invierte en la calidad de AI Overviews y que la función está diseñada para reflejar la información existente en la web.

El tribunal rechazó esa vía, al considerar que la protección para contenido de terceros no aplica cuando el contenido fue generado por el propio sistema de Google.

La analogía usada por el tribunal se aproxima al derecho de prensa: un editor puede ser responsable por un titular o bajada difamatoria aunque el lector pueda acceder al texto completo para verificar la información. En esa lógica, la posibilidad de hacer clic en las fuentes no libera a Google de responsabilidad por afirmaciones generadas por su propia herramienta.

Si la apelación de Google fracasa y el razonamiento del tribunal se mantiene, las consecuencias operativas podrían ser considerables. Antes de generar afirmaciones sobre personas o empresas identificables, un motor de respuestas con IA tendría que verificar que esas afirmaciones estén respaldadas por las fuentes subyacentes.


Más información en DiarioTI.com

Si te parece que este contenido suma, te invitamos a compartirlo

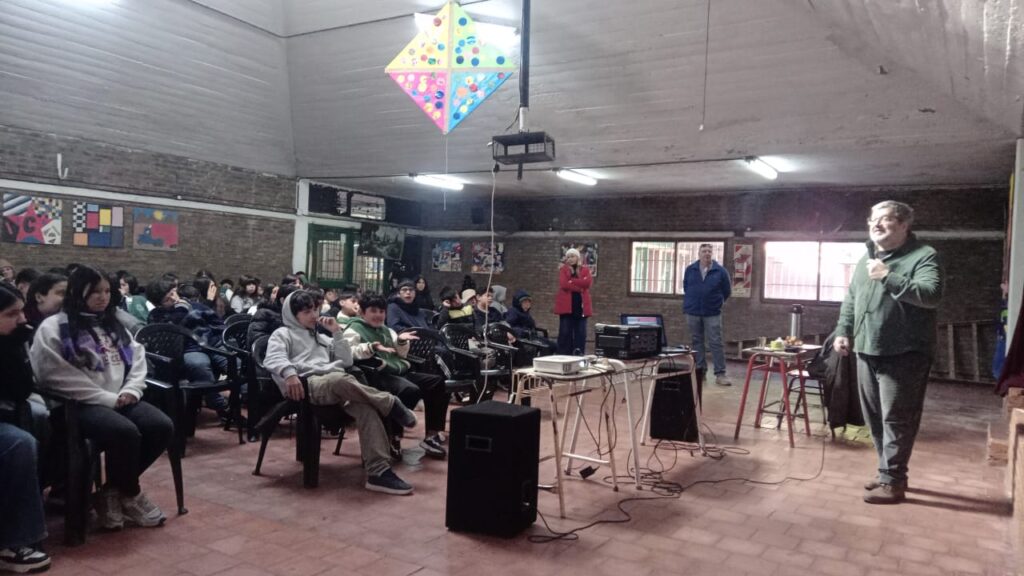
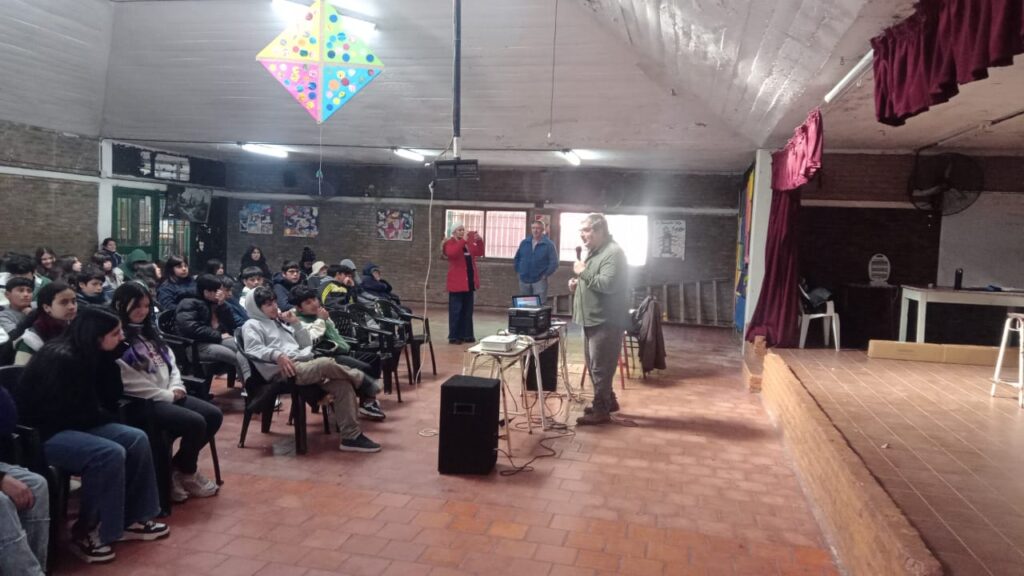
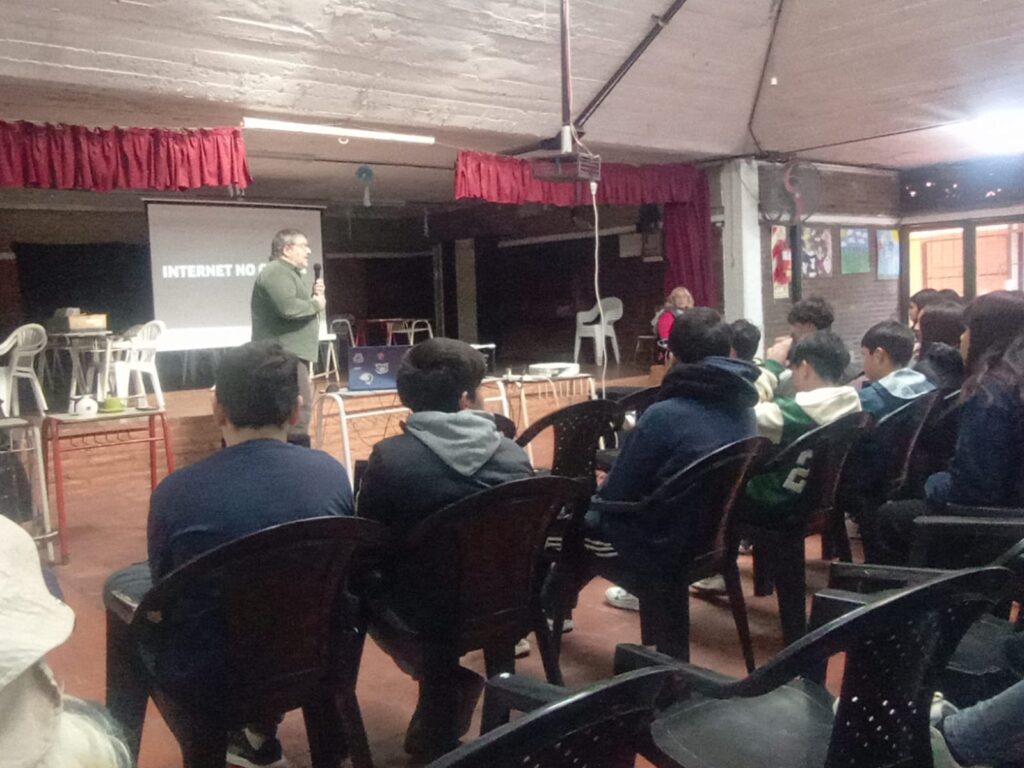
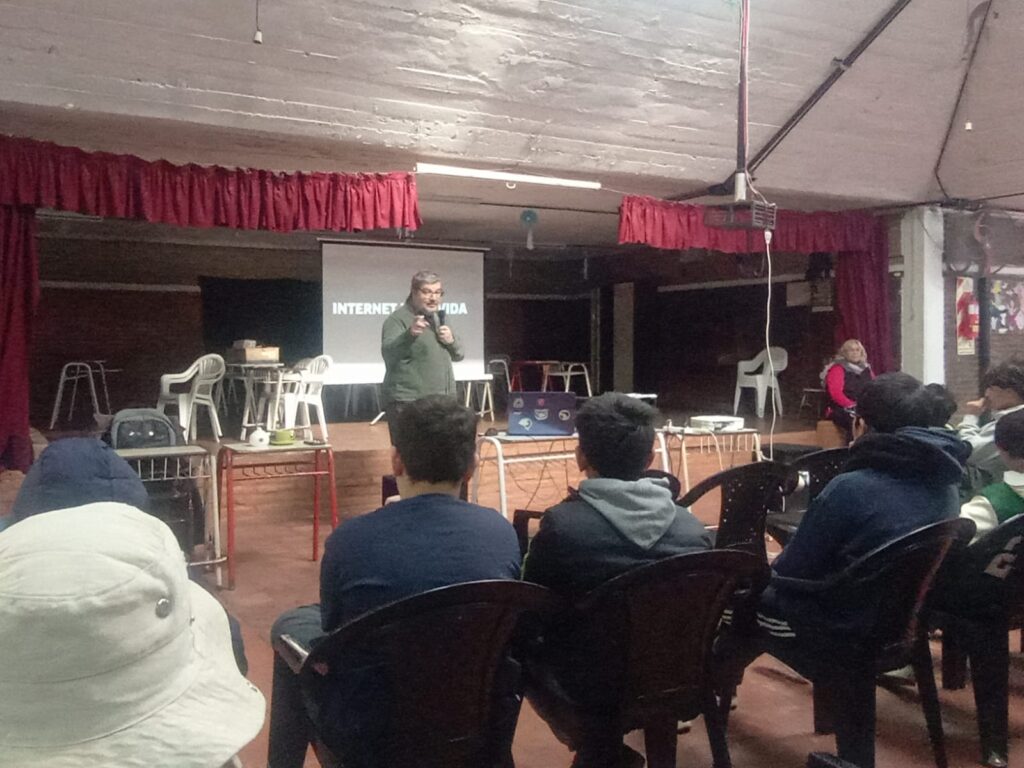
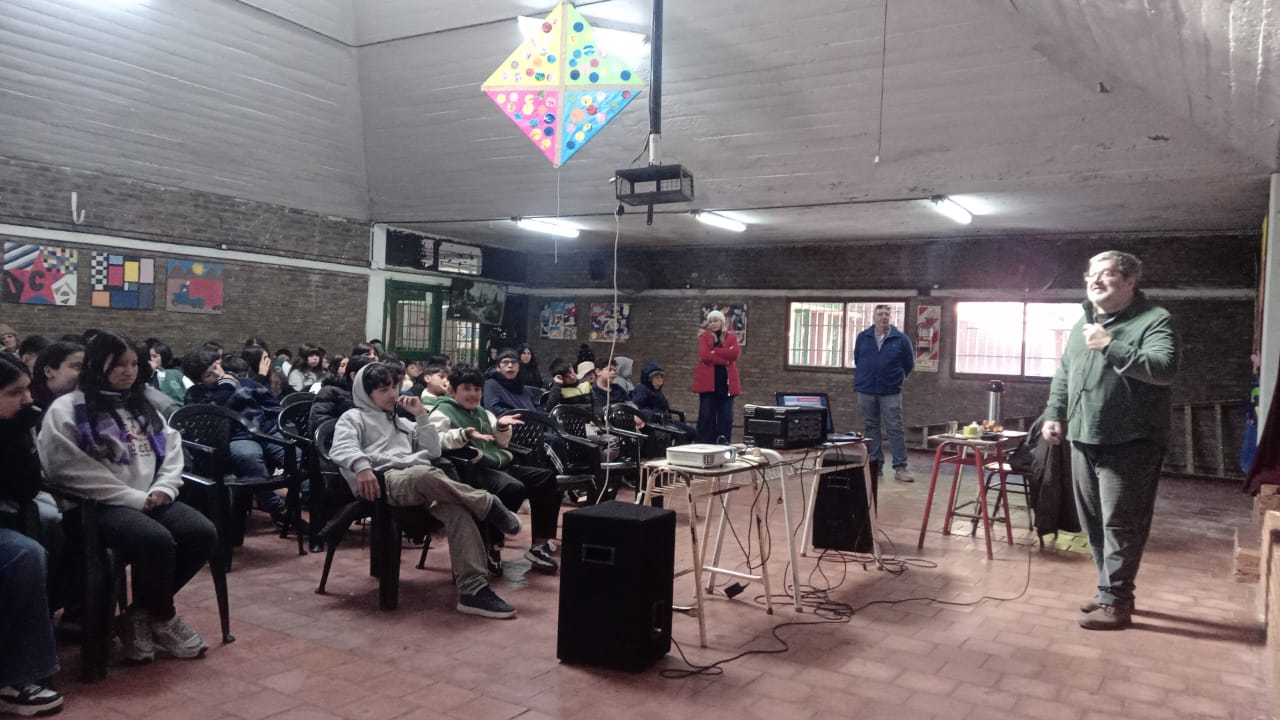
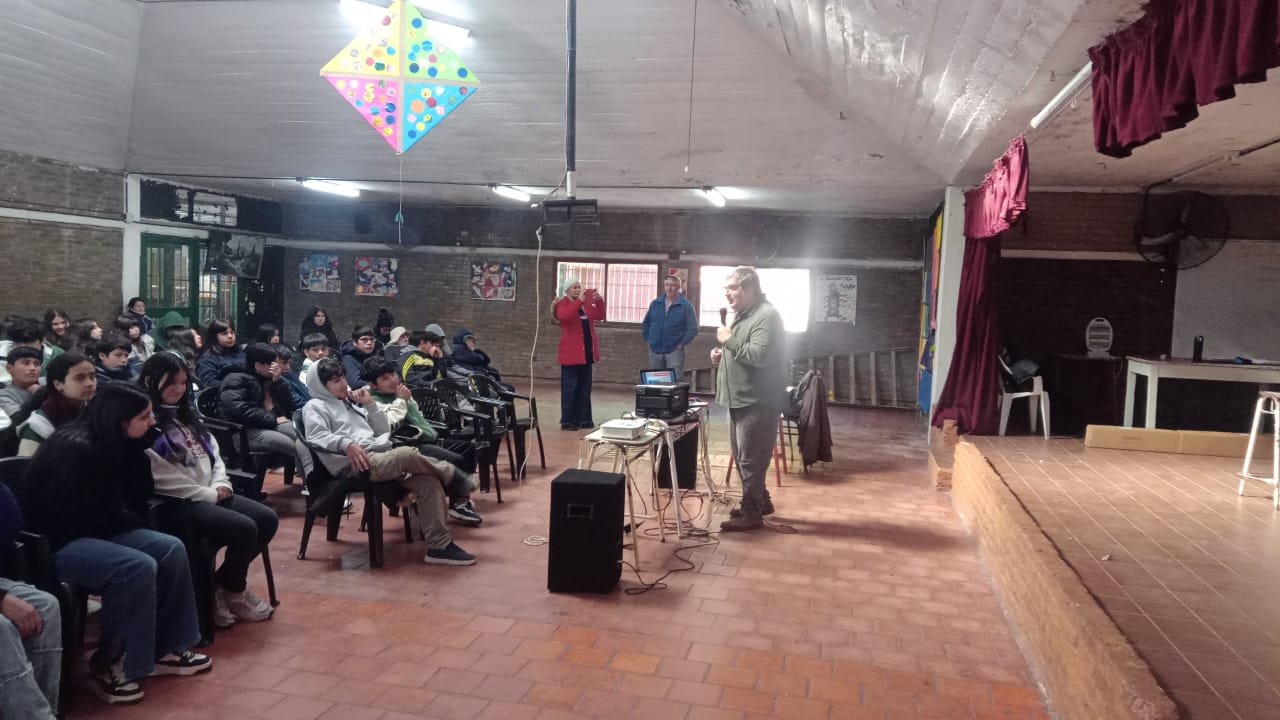
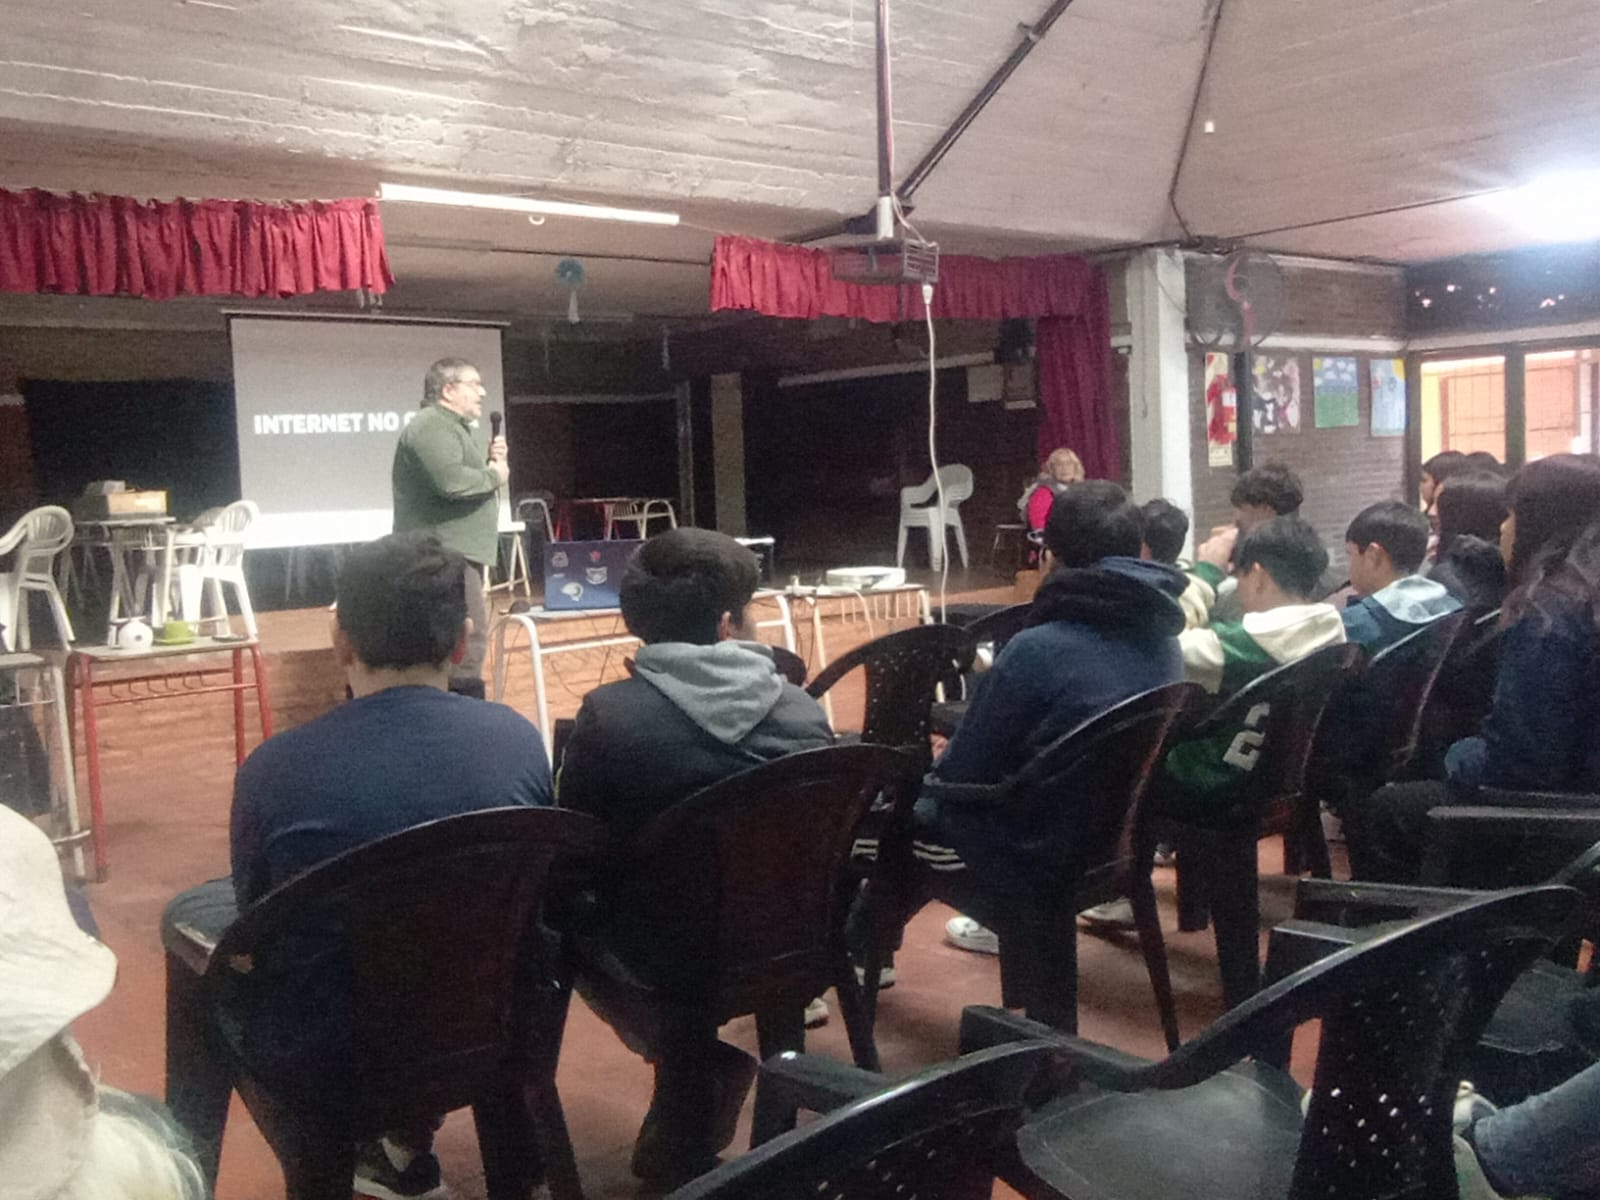
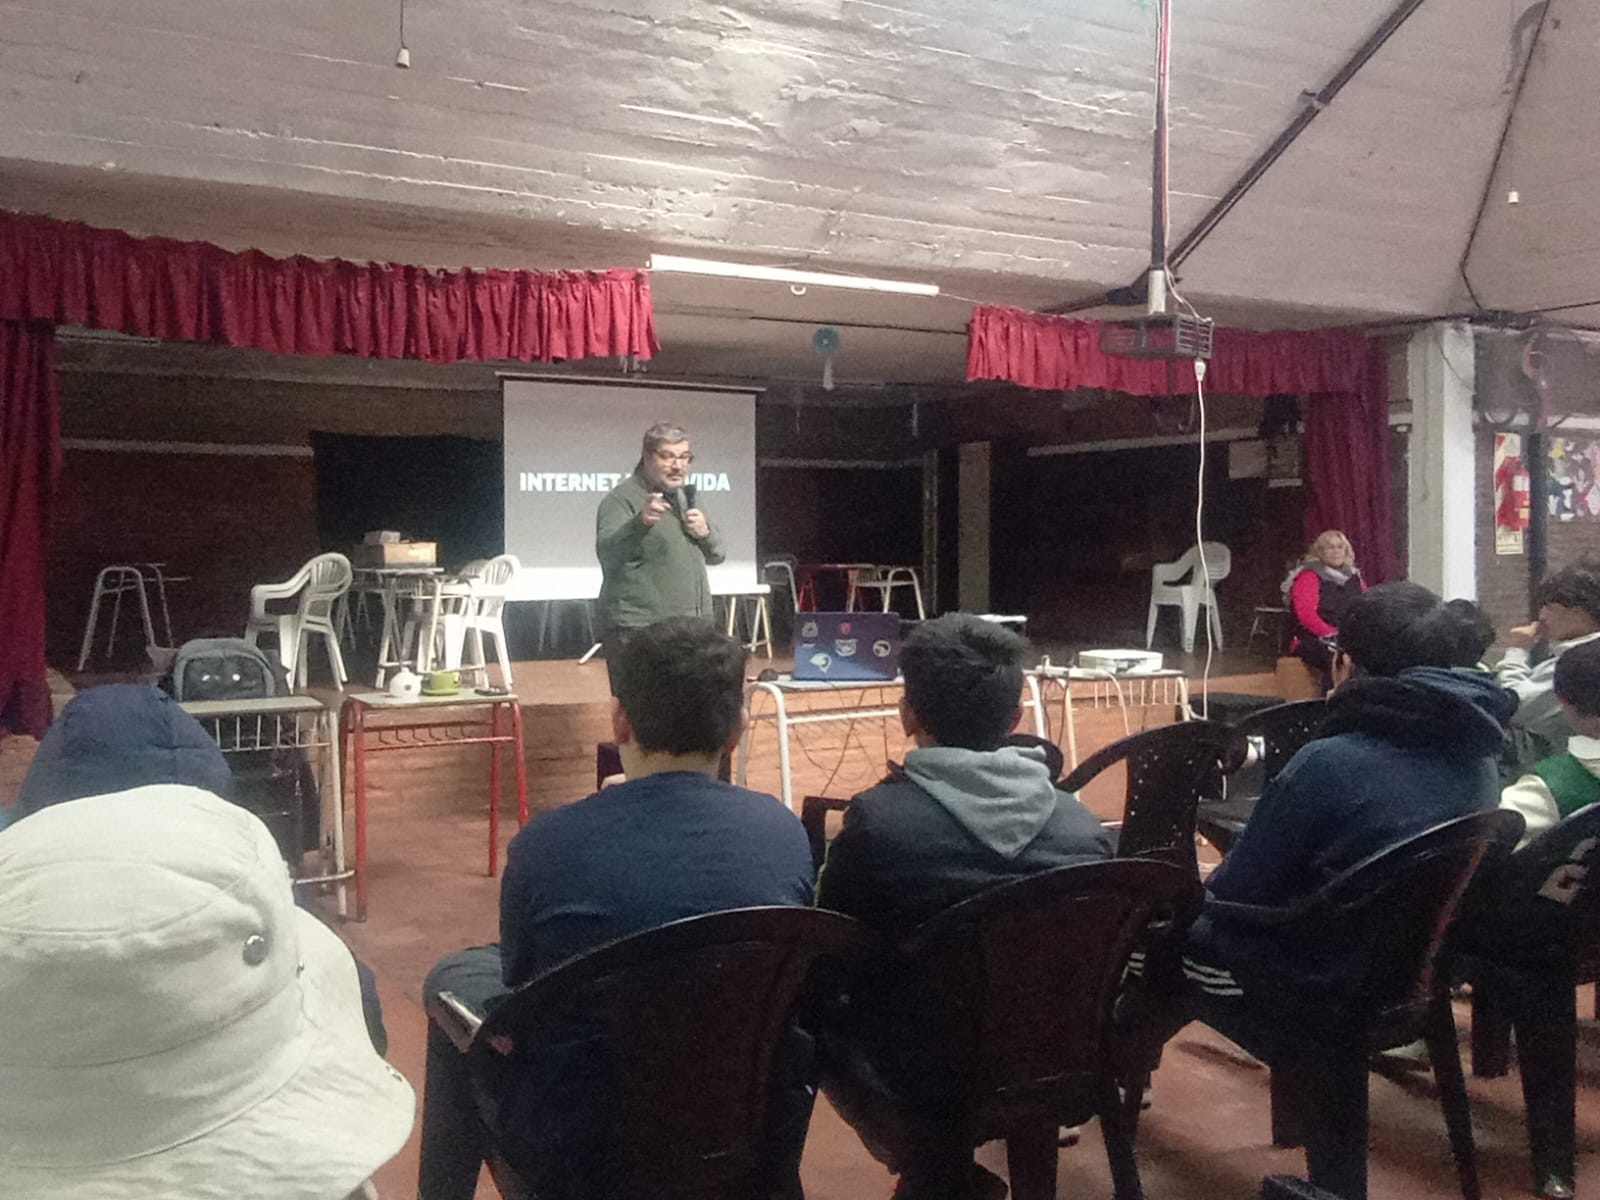
Charla sobre seguridad y ciudanía digital en la escuela Escudero

Una muy provechosa jornada de trabajo tuvimos junto a docentes y alumnos de 7mo. grado de la Escuela Anastasio Escudero Nº 799 de nuestra ciudad de Rosario. Una audiencia muy activa y participativa nos permitió profundizar en temas relativos a la construcción de una ciudadanía digital segura.

Muy pronto repetiremos la experiencia junto a las familias. Muchas gracias a comunidad de la Escuela por el cálido recibimiento. ¡Nos encontramos en breve!

Con esta charla recomenzamos el ciclo «Internet no olvida» dirigido a las comunidades educativas.


Si te parece que este contenido suma, te invitamos a compartirlo

Descubren una «puerta trasera» en aspiradora inteligente que permitiría el control en forma remota

El ingeniero de software Harishankar Narayanan descubrió que su robot aspiradora iLife A11 enviaba constantemente datos a servidores en China y contenía una puerta trasera (backdoor) que permitía el control remoto total del dispositivo.

Tras bloquear las direcciones IP a las que el dispositivo enviaba constantemente datos, la aspiradora dejó de funcionar, revelando luego que el fabricante podía apagar o reactivar el dispositivo a distancia. El hallazgo expone graves riesgos de seguridad y privacidad en millones de aparatos domésticos inteligentes fabricados por la empresa china 3irobotix, proveedor de marcas como Xiaomi, Wyze, Viomi y Proscenic.

“La envié al servicio técnico. Me dijeron que funcionaba perfectamente. La devolvieron y volvió a encenderse unos días… hasta que volvió a morir”, relató Narayanan en su blog Small World.

Lo que parecía una simple falla técnica escondía algo mucho más grave: una puerta trasera activa utilizada para controlar o inutilizar el dispositivo de forma remota.

Con la garantía ya vencida, Narayanan abrió el dispositivo para entender por qué había “muerto”. Lo que encontró, entre otras vulnerabilidades potencialmente peligrosas, fue que el dispositivo ejecutaba Linux con cámara y sensores activos, acceso root posible tras modificar algunas rutinas del sistema, credenciales WiFi sin cifrar enviadas a servidores del fabricante y que la aspiradora usaba Google Cartographer, una potente herramienta de mapeo SLAM (Simultaneous Localization and Mapping), diseñada para crear mapas 3D del entorno, con la posibilidad de usarse para espiar el diseño del hogar y patrones de movimiento de sus habitantes.

El hallazgo más grave fue un registro del sistema con una marca de tiempo exacta: alguien había accedido remotamente al robot y modificado el script de inicio, impidiendo que el sistema principal arrancara. Dentro del software, el ingeniero descubrió un paquete llamado “rtty”, una herramienta que permite control total remoto del dispositivo: modificar archivos, ejecutar comandos o instalar scripts, todo sin que el usuario lo sepa.

Narayanan comprobó que, al conectar la aspiradora a una red abierta, el fabricante podía “revivirla” remotamente, pero al bloquear la conexión otra vez, el dispositivo quedaba inutilizable. El desarrollador compartió su hallazgo con Cybernews, revelando que muchas otras marcas utilizan el mismo hardware y software provistos por el fabricante 3irobotix. 

El investigador de ciberseguridad Aras Nazarovas, de Cybernews, explicó que la presencia de herramientas como “rtty” en dispositivos domésticos es sumamente preocupante. “Este tipo de software permite un control total y podría usarse para extraer datos, activar cámaras o mapear espacios privados. Es una invasión silenciosa”, advirtió. Incluso si la puerta trasera fue implementada con fines de prueba o mantenimiento, dejarla activa en versiones comerciales es una grave negligencia de seguridad. «Es una amenaza real” , advirtió el especialista.

Los expertos recomiendan medidas básicas para reducir riesgos con dispositivos IoT (Internet de las Cosas):

  • Separar la red doméstica: crear una red WiFi exclusiva para dispositivos inteligentes.
  • Mantener firmware actualizado: aplicar parches y actualizaciones del fabricante.
  • Limitar la telemetría: bloquear comunicaciones innecesarias hacia servidores externos.
  • Usar firewall o VLAN: para evitar conexiones directas con equipos personales.
  • Revisar permisos de aplicaciones: especialmente las que piden acceso a micrófono o cámara.

El caso ha abierto un debate internacional sobre la seguridad en los dispositivos inteligentes, especialmente aquellos con sensores, cámaras o conexión constante a la nube. Una simple aspiradora inteligente puede transformarse en una herramienta de vigilancia o sabotaje, si no se supervisa adecuadamente su diseño y seguridad.


Fuente: Laboratorio Linux

Si te parece que este contenido suma, te invitamos a compartirlo